この記事には広告(Amazon アソシエイトのリンク)を含みます。
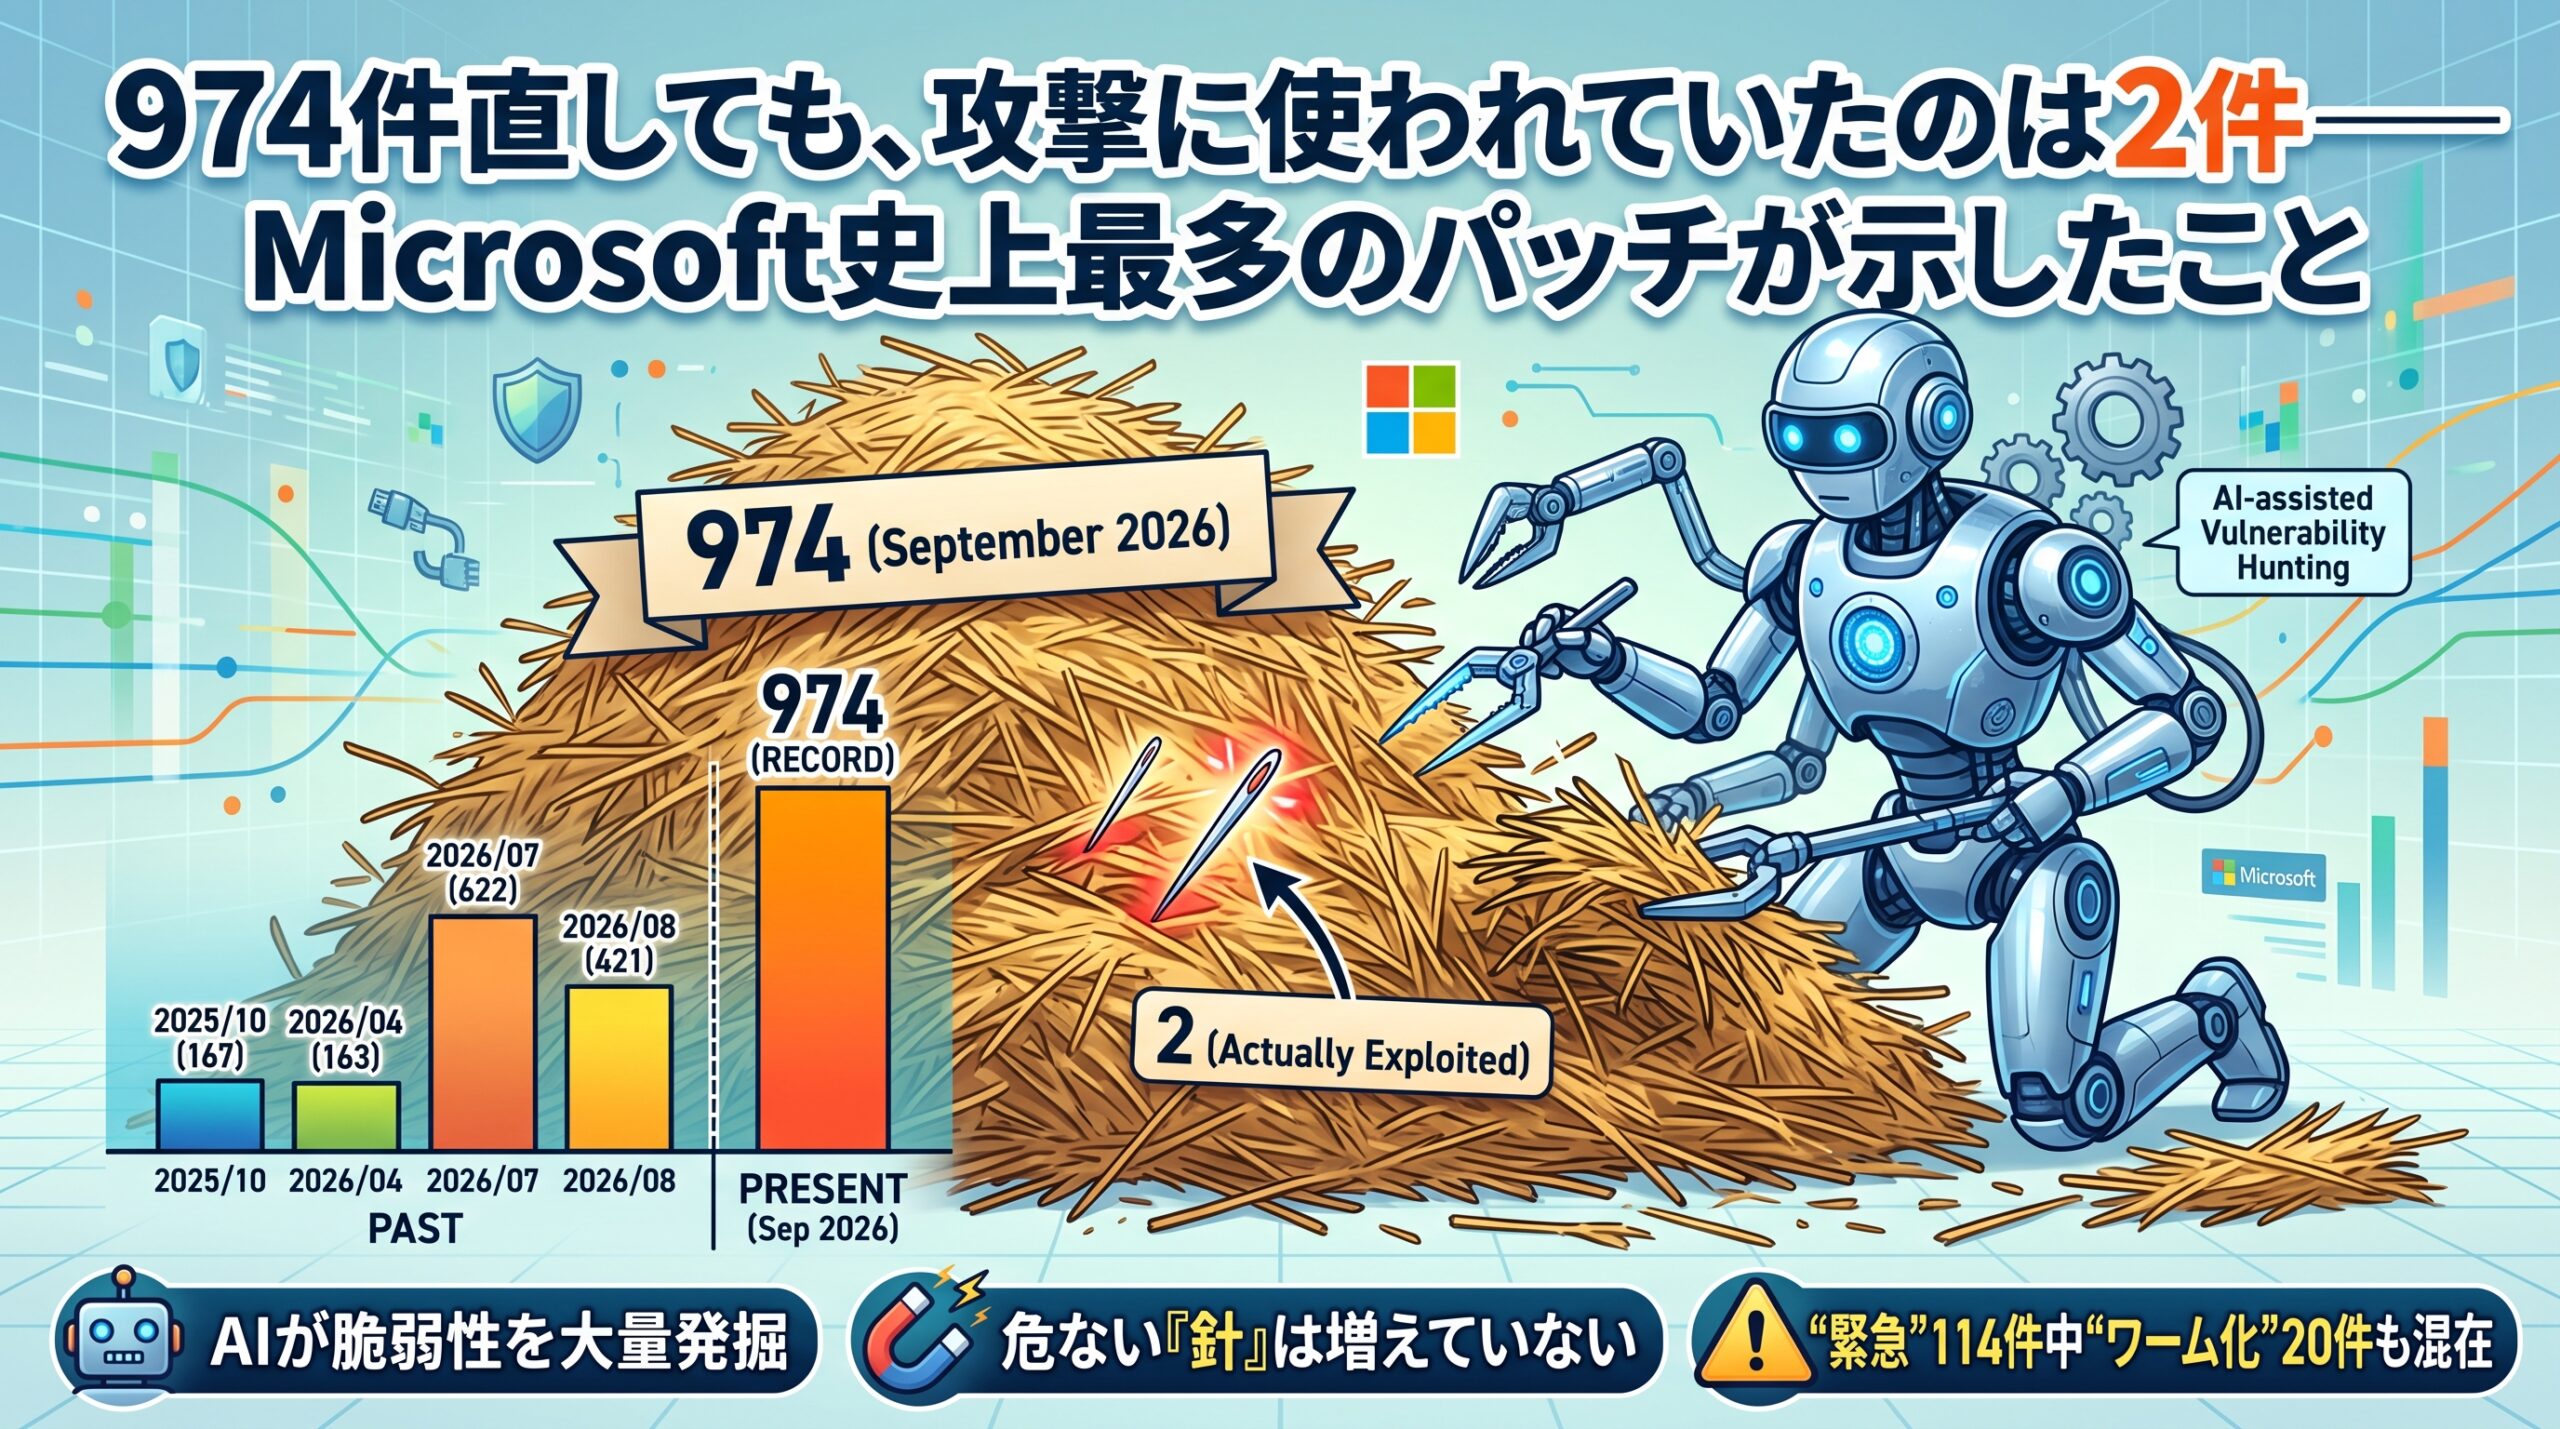
Microsoftが9月8日(米国時間)に配った月例のセキュリティ更新で、自社製品の脆弱性が974件まとめて直りました。1か月分の修正としては過去最多です。しかも、そのうち2件はすでに攻撃に使われていたことが分かっています。
974という数字がどれくらい異常なのか、少し前の感覚と比べてみます。今年4月の月例更新は163件で、このときは「史上2番目の多さ」と騒がれました。それまでの最多記録は2025年10月の167件です。ところが、それからわずか5か月で、その6倍近い数が1回の更新に載ってきました。Microsoftが2025年の1年間で出した修正は1,130件ですから、9月の1か月分だけで、去年の1年分にあと少しで届きます。
記録更新が続いた夏
今回が突然の出来事だったわけではありません。The Registerの月ごとの数え方では、7月が622件、8月が421件でした(数え方によって7月を570件とする集計もあります)。7月の時点ですでに「過去最多」と言われていて、8月はいったん落ち着いたように見えたものの、9月にその7月をさらに大きく超えてきたという流れです。
この急増について、The Registerも、脆弱性の分析で知られるTrend MicroのZero Day Initiative(ZDI)も、AIを使った脆弱性探しが背景にあると見ています。人が読んで探していた頃には見つからなかった欠陥を、AIが大量に掘り起こしている、という理解です。ただし、974件のうち何件がAI由来なのか、Microsoft自身は内訳を公表していません。「AIのせいで増えた」は業界の共通認識ではあっても、正確な割合は分からないままです。
ZDIのDustin Childs氏は今回の更新を評して、もはやこれが「新しい通常」だと書いています。The Registerも同じ言い方をしていて、一時的な山ではなく、この水準が続く前提で考えたほうがよい、というのが両者の見立てです。
悪用が確認された2件と、Exchangeの1件
974件のなかで、Microsoftが「すでに攻撃を検知している」と明記したのは2件です。どちらもWindowsの権限昇格、つまり普通の権限で動いているプログラムが、システム全体を操作できる最高権限(SYSTEM権限)を奪う穴です。
1件目のCVE-2026-85880は、Windowsの内部でプログラム同士が通信する仕組み(ALPC)にありました。制限された環境で動いているコードが、その檻を抜け出して権限を上げられます。追加のユーザー操作は要りません。2件目のCVE-2026-81963は、Windows Updateそのものを動かす部品(Update Stack)にある穴です。更新の仕組みに穴があるというのは字面だけ見ると怖い話ですが、Childs氏は「自動更新の流れが乗っ取られたとは考えにくい」として、別の侵入手口と組み合わせてマルウェアやランサムウェアを広げるのに使われている可能性が高い、と見ています。誰が、何のために攻撃しているのかは、どちらもまだ公表されていません。
この2件は米国のサイバーセキュリティ当局CISAが「悪用が確認された脆弱性」のリストに追加し、連邦政府機関には9月22日までに直すよう期限を切りました。
悪用はまだ確認されていないものの、Childs氏がそれ以上に急ぐべきだと名指ししたのが、メールサーバーExchange Serverの穴CVE-2026-55007です。今回Exchangeでは9件が直っていますが、この1件は、細工したVisioファイルを添付したメールを送るだけで、サーバー上で好きなコードを動かせます。受け取った人が開く必要はなく、サーバーがメールの中身を索引づけする処理の途中で実行されてしまいます。Microsoftは「安定して成功させるのは難しい」としていますが、Childs氏の返しは簡潔で、攻撃側は一度成功すればそれでいい、というものでした。サーバーの停止時間を確保して、急いで更新するようにと呼びかけています。
増えたのは針ではなく干し草
ここで、974という数字の見方が変わる話があります。
974件も直ったのに、実際に攻撃に使われていたのは2件です。421件だった8月も、悪用が確認されていたのは1件でした。修正の数は4月の163件から974件へと6倍に増えたのに、「実際に攻撃されている穴」の数はほとんど動いていません。
この点を、セキュリティ企業Tenableの研究者Satnam Narang氏がはっきり言葉にしています。氏の表現を借りると、AIによる脆弱性探しは「干し草の山」を大きくしているが、その中の「針」が増えているわけではない、ということです。直すべき欠陥の総数は膨らんでいる一方で、ほとんどの組織に実際に影響する欠陥の数は、依然としてかなり少ないままだ、と。ZDIのChilds氏も、AIによる発見は減速する気配がないと述べたうえで、それに見合うだけの「実際の攻撃の急増」はまだ見られない、と書いています。
つまり974件の記事で本当に注目すべきなのは、974という大きさそのものよりも、「大きくなったのに、危ないものの数は増えていない」という組み合わせのほうです。AIが見つけているのは、これまで誰も気づかなかった、しかし攻撃者もわざわざ使わなかったような欠陥が大半だ、と読めます。
ただし、これには「今のところは」という但し書きがつきます。ZDIの表現も「まだ」でした。見つかった欠陥がすぐ攻撃に使われないのは、攻撃側がまだ手を回していないだけかもしれません。Narang氏の言葉は、安心してよいという意味ではなく、974件を全部同じ重さで扱おうとすると本当に急ぐべきものが埋もれる、だから自分の環境に届く穴かどうかで優先順位をつけろ、という助言として読むべきものです。
それでも残る20件の「自己増殖型」
干し草の山とはいえ、中身を見ていくと、放っておけないものは2件どころではありません。
ZDIの集計では、今回の974件のうち114件が最上位の「緊急(Critical)」です。そしてChilds氏は、そのなかに「ワーム化しうる」穴が20件あると数えています。ワーム化とは、人が何もしなくても、ネットワーク越しに機械から機械へ勝手に広がる攻撃が成立する、という意味です。認証なしで、遠くから、ユーザー操作なしにコードを動かせる穴がそれに当たります。今回はDNSサーバー、DHCPサーバー、メッセージキュー、ファイル共有の部品など、社内ネットワークの土台に近いところに固まっていて、Childs氏は、1回の更新に20件も並ぶのは尋常ではないと書いています。
DHCPサーバーだけで36件、生体認証サービスだけで64件といった具合に、同じ部品から同じ種類の欠陥が何十件も出ているのも今回の特徴です。Childs氏はこれを「誰かがAI支援の自動テストをその部品に向けた結果」だろうと推測しています。1本の穴を1本ずつ見つけていた時代の数字ではない、ということです。
もう一つ、The Registerが指摘している見落としやすい話があります。GoogleがChromeで9月3日に直した、すでに悪用されていた脆弱性CVE-2026-85046は、同じエンジンを使うMicrosoft Edgeにも当てはまるはずなのに、Microsoftはこの記事の時点でまだEdge向けの案内を出していません。Rapid7のAdam Barnett氏は、更新さえ当たっていれば守られているが、「どの穴が存在するか」を公式の案内で追いかけている人は、この1件を丸ごと見逃しかねない、と述べています。974件の山の外側に、まだ案内のない穴がある、という話です。
個人のPCと、企業のサーバーで違う対応
家で使っているWindowsパソコンについては、やることは変わりません。Windows Updateを止めていなければ、今回の修正は自動で入ります。悪用が確認された2件はどちらも「まず何らかの方法でパソコンの中に入り込んでから」使う穴なので、更新を当てておくのと同時に、怪しい添付ファイルやリンクを開かないという普段どおりの注意が、そのまま防御になります。Edgeも自動更新のままにしておけば、上で触れた案内のない穴も含めて、直った分は届きます。
企業でExchangeやSharePoint、DNS、DHCPといったサーバーを自前で動かしている場合は話が別で、今回は本当に手間がかかる月です。ZDIは、SQL Serverだけで60件を超える修正が入っていることから、慎重に検証しながら当てるよう勧めています。一方で、Exchangeのように「1回成功されたら終わり」の穴は待たずに当てる。974件を前にして「全部当てるまで待つ」のでも「全部を一律に急ぐ」のでもなく、届く穴から順に片づけるしかありません。
この量が「新しい通常」として定着するのか、それとも一時的な山なのかは、まだ分かれています。Fortraの研究者Tyler Reguly氏は、今の急増は一時的なものだろうという見方を示していますし、AIが未発見の欠陥を掘り尽くせば、いずれ数は落ち着くという理屈も成り立ちます。逆に、AIが今後さらに深い層の欠陥を見つけ続けるなら、月1,000件が当たり前になるかもしれません。どちらに転ぶかは、今後数か月の数字が教えてくれるはずです。
関連する商品
この記事に関連する本や商品は、Amazon で探せます。
上のリンクから購入されると、このブログに紹介料が入ることがあります。
画像について
この記事の画像は AI(ChatGPT)で作った想像図で、ご自由にお使いいただけます。お使いになるときは、出典としてこの記事へのリンクを載せていただけるとうれしいです。
出典
Microsoft breaks Patch Tuesday record with 974-CVE deluge(The Register、2026年9月9日、Jessica Lyons)
The September 2026 Security Update Review(Zero Day Initiative、2026年9月8日、Dustin Childs)
September 2026 Security Updates(Microsoft Security Response Center)
CISA Adds Four Known Exploited Vulnerabilities to Catalog(CISA、2026年9月8日)
Patch Tuesday Sets Another Record With 974 CVEs(Dark Reading)

コメント