この記事には広告(Amazon アソシエイトのリンク)を含みます。
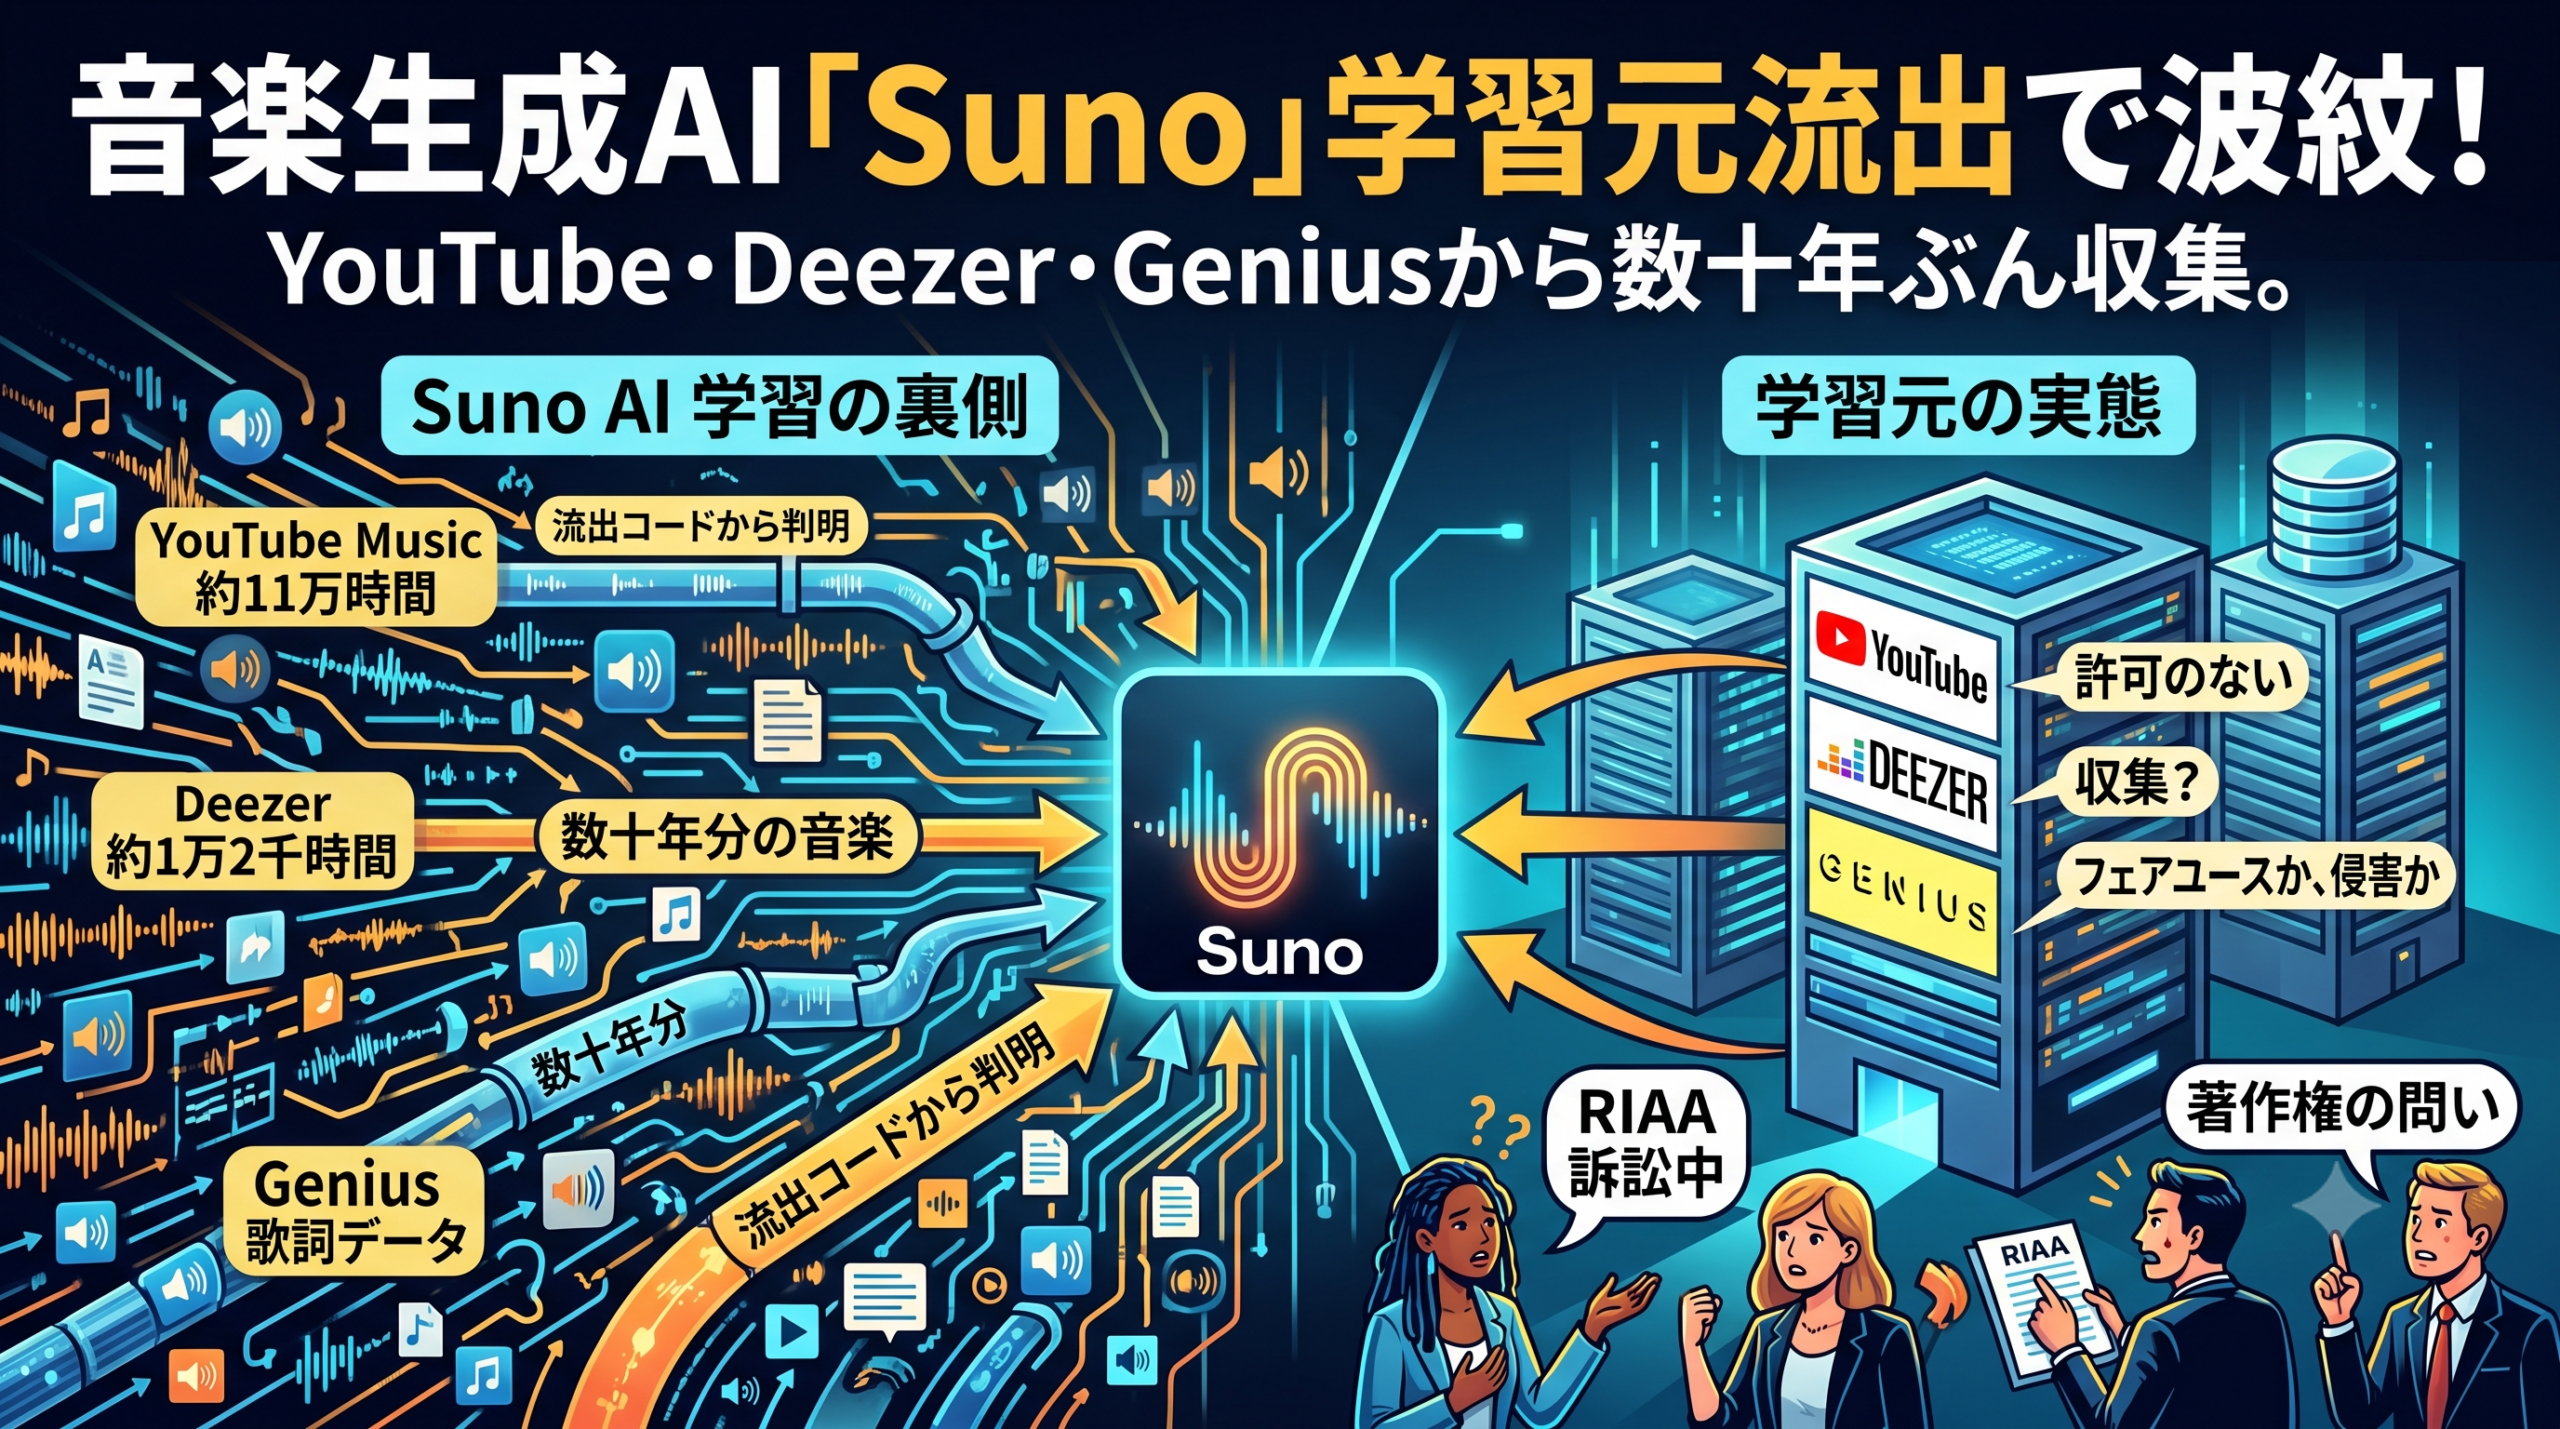
音楽生成AIの「Suno」が、どこから学習用の楽曲を集めていたのか——その中身が、同社から流出したソースコードによって具体的に見えてきました。ハッキングによって外に出た2023〜2024年ごろのコードに、YouTube MusicやDeezer、Geniusといったサービスから曲や歌詞を収集する仕組みと、その規模を示すメモが残っていた、という報道です。
ハッキングで表に出た「収集の設計図」
報じたのは、テック系の調査報道メディア404 Media。ハッカーがSunoに侵入して手に入れたデータを同社に提供し、そこにSunoのソースコードやAIの学習ライブラリの情報が含まれていた、という流れです。攻撃の手口としては、サプライチェーン攻撃で従業員の認証情報を奪い、GitHubやクラウド環境にアクセスした、と伝えられています。
ソースコードは2023年から2024年ごろのものとされ、そこには「どこから何を集めるか」を指定する収集用の記述が残っていました。あるファイルのコメントには、収集元として「genius_hq、youtube_music、freesound、jamendo、imp、deezer、ytm_tagged」といった名前が並び、「音楽以外は除外する」という趣旨のメモも添えられていたといいます。プログラムの内部に、集めた場所の一覧がそのまま書き残されていた形です。
どこから、どれだけ集めていたのか
流出したファイルには、データセットごとの分量を示す数字も含まれていました。404 Mediaが伝えている内訳は、おおよそ次の通りです。
- YouTube Music:約201万クリップ/約11万3千時間(別枠の「ytm_tagged」も約15万時間)
- Deezer:約1万2千時間
- Genius:約1万7千時間
- Pond5(ストック音源):約6万2千時間
- Jamendo:約3千7百時間
- IMSLP(国際楽譜ライブラリー):約1万9千時間
- Freesound:約410時間
これに加えて、RSSフィードを使ってポッドキャストも大量に取り込んでいた、と報じられています。時間数を単純に足すだけでも、数十年ぶんの音声にあたる分量です。楽曲配信サービスから権利者向けのストック音源、楽譜アーカイブ、ポッドキャストまで、音のある場所を幅広くさらっていた、という中身になります。
顧客情報まで見えていた
今回の侵入で外から見えていたのは、学習データの設計図だけではありませんでした。ハッカーは、数十万人規模のSuno利用者の情報にもアクセスできたと述べており、メールアドレスや電話番号、決済サービスStripe経由の支払い情報まで含まれていたとされています。学習データの話題に隠れがちですが、利用者側から見れば、自分の登録情報が同じ穴からのぞかれていたことになります。
「オープンな音楽で学習しただけ」というSunoの主張
Sunoが大量の楽曲を学習に使ってきたこと自体は、実はこれまでも表に出ていた話です。レコード業界からの一連の訴訟のなかで、Suno側は自社のAIについて「インターネット上で手に入る、まともな品質の音楽ファイルはほぼすべて」学習に使ったと認め、その総量を「数千万件の録音」と説明していました。そのうえで、著作権のある楽曲での学習も「フェアユース(公正な利用)にあたる」と主張してきた、という経緯があります。
つまり「集めていた」こと自体は既知で、争点は「それが許されるかどうか」でした。今回の流出が新しいのは、その収集がどのサービスから、どのくらいの規模で行われたのかを、Suno自身のコードの中身として見せてしまった点です。とくに、レコード業界の団体RIAAが「YouTubeから直接曲を抜き出している」と非難していた件について、流出データはその指摘と符合する内容だった、と404 Mediaは伝えています。外部からの疑いが、社内の記述で裏づけられた格好です。
Suno側と、名前を挙げられた各社の反応
Sunoは404 Mediaに対し、この件を「限定的なセキュリティ侵害」と認めつつ、2025年11月に把握してすぐに封じ込めた、と説明しています。流出したソースコードは「古いもので、現在は使っていない」もので、機微な個人情報や決済情報は漏れていない、という立場です。あわせて、同社のAIは既存アーティストの曲をそのまま複製するのではなく、利用者がオリジナルの曲を作る手助けをするためのものだ、という従来の説明もくり返しています。
収集元として名前が挙がった側からも反応が出ています。Deezerは「私たちは一貫してアーティストの側に立ってきた。生成AIの学習データは、明確な許可と正当な対価をもって取得されるべきだ」とし、侵害があれば処分されるべきで、いまは状況を見極めて対応を検討している、とコメントしました。一方、YouTube MusicやGenius、ストック音源各社は、報道時点でコメントの求めに応じていない、とされています。
「学習データはどこから来たのか」という問い
この話が単なる一社のセキュリティ事故で終わらないのは、生成AIをめぐるいちばん根っこの論点に触れているからです。AIが作るものが自然になるほど、その裏で「何を、どこから、どれだけ学ばせたのか」は見えにくくなります。今回のように内部のコードが表に出て初めて、収集元の名前と分量が具体的な数字として並ぶ——というのは、ふだんは外からうかがい知れない部分です。
Sunoに対しては、いまもレコード大手のユニバーサルやソニー、RIAAが訴訟を続けており(ワーナーは和解してSunoと組む側に回りました)、争点の中心は「許可のない楽曲での学習はフェアユースか」です。今回流出した収集元の一覧や規模の数字が、この裁判のなかでどう扱われるのかは、続報を見ていく必要があります。
留意点
この記事の元になっているのは、あくまでハッキングによって外部に出たソースコードとデータで、その真正性を第三者が独立に検証できているわけではありません。数字は流出ファイル内のコメントやファイル名に書かれていたもので、監査を経た正式な集計ではない点にも注意が必要です。また、Suno側は「流出したコードは古く、現在は使っていない」としており、いま同社が動かしている仕組みと一致するとは限りません。「無断学習は著作権侵害か」という肝心の判断は係争中で、まだ決着していません。断定的に読まず、報道の内容とSuno側の言い分を分けて受け取るのが安全です。
参考リンク
- Hack Reveals Suno AI Music Generator Scraped YouTube, Deezer, and Genius(404 Media/Jason Koebler/2026年7月15日)
- Hack suggests AI music generator Suno scraped YouTube for training data(TechCrunch)
- A hacker accessed Suno source code that reportedly details how the company scraped millions of songs(Engadget)
- Suno Hack Shows How YouTube Music, Deezer and Genius Data Trained AI Music Generator’s Models(Variety)
関連する商品
この記事に関連する本や商品は、Amazon で探せます。
上のリンクから購入されると、このブログに紹介料が入ることがあります。
画像について
この記事の画像は AI(ChatGPT)で作った想像図で、ご自由にお使いいただけます。お使いになるときは、出典としてこの記事へのリンクを載せていただけるとうれしいです。


コメント