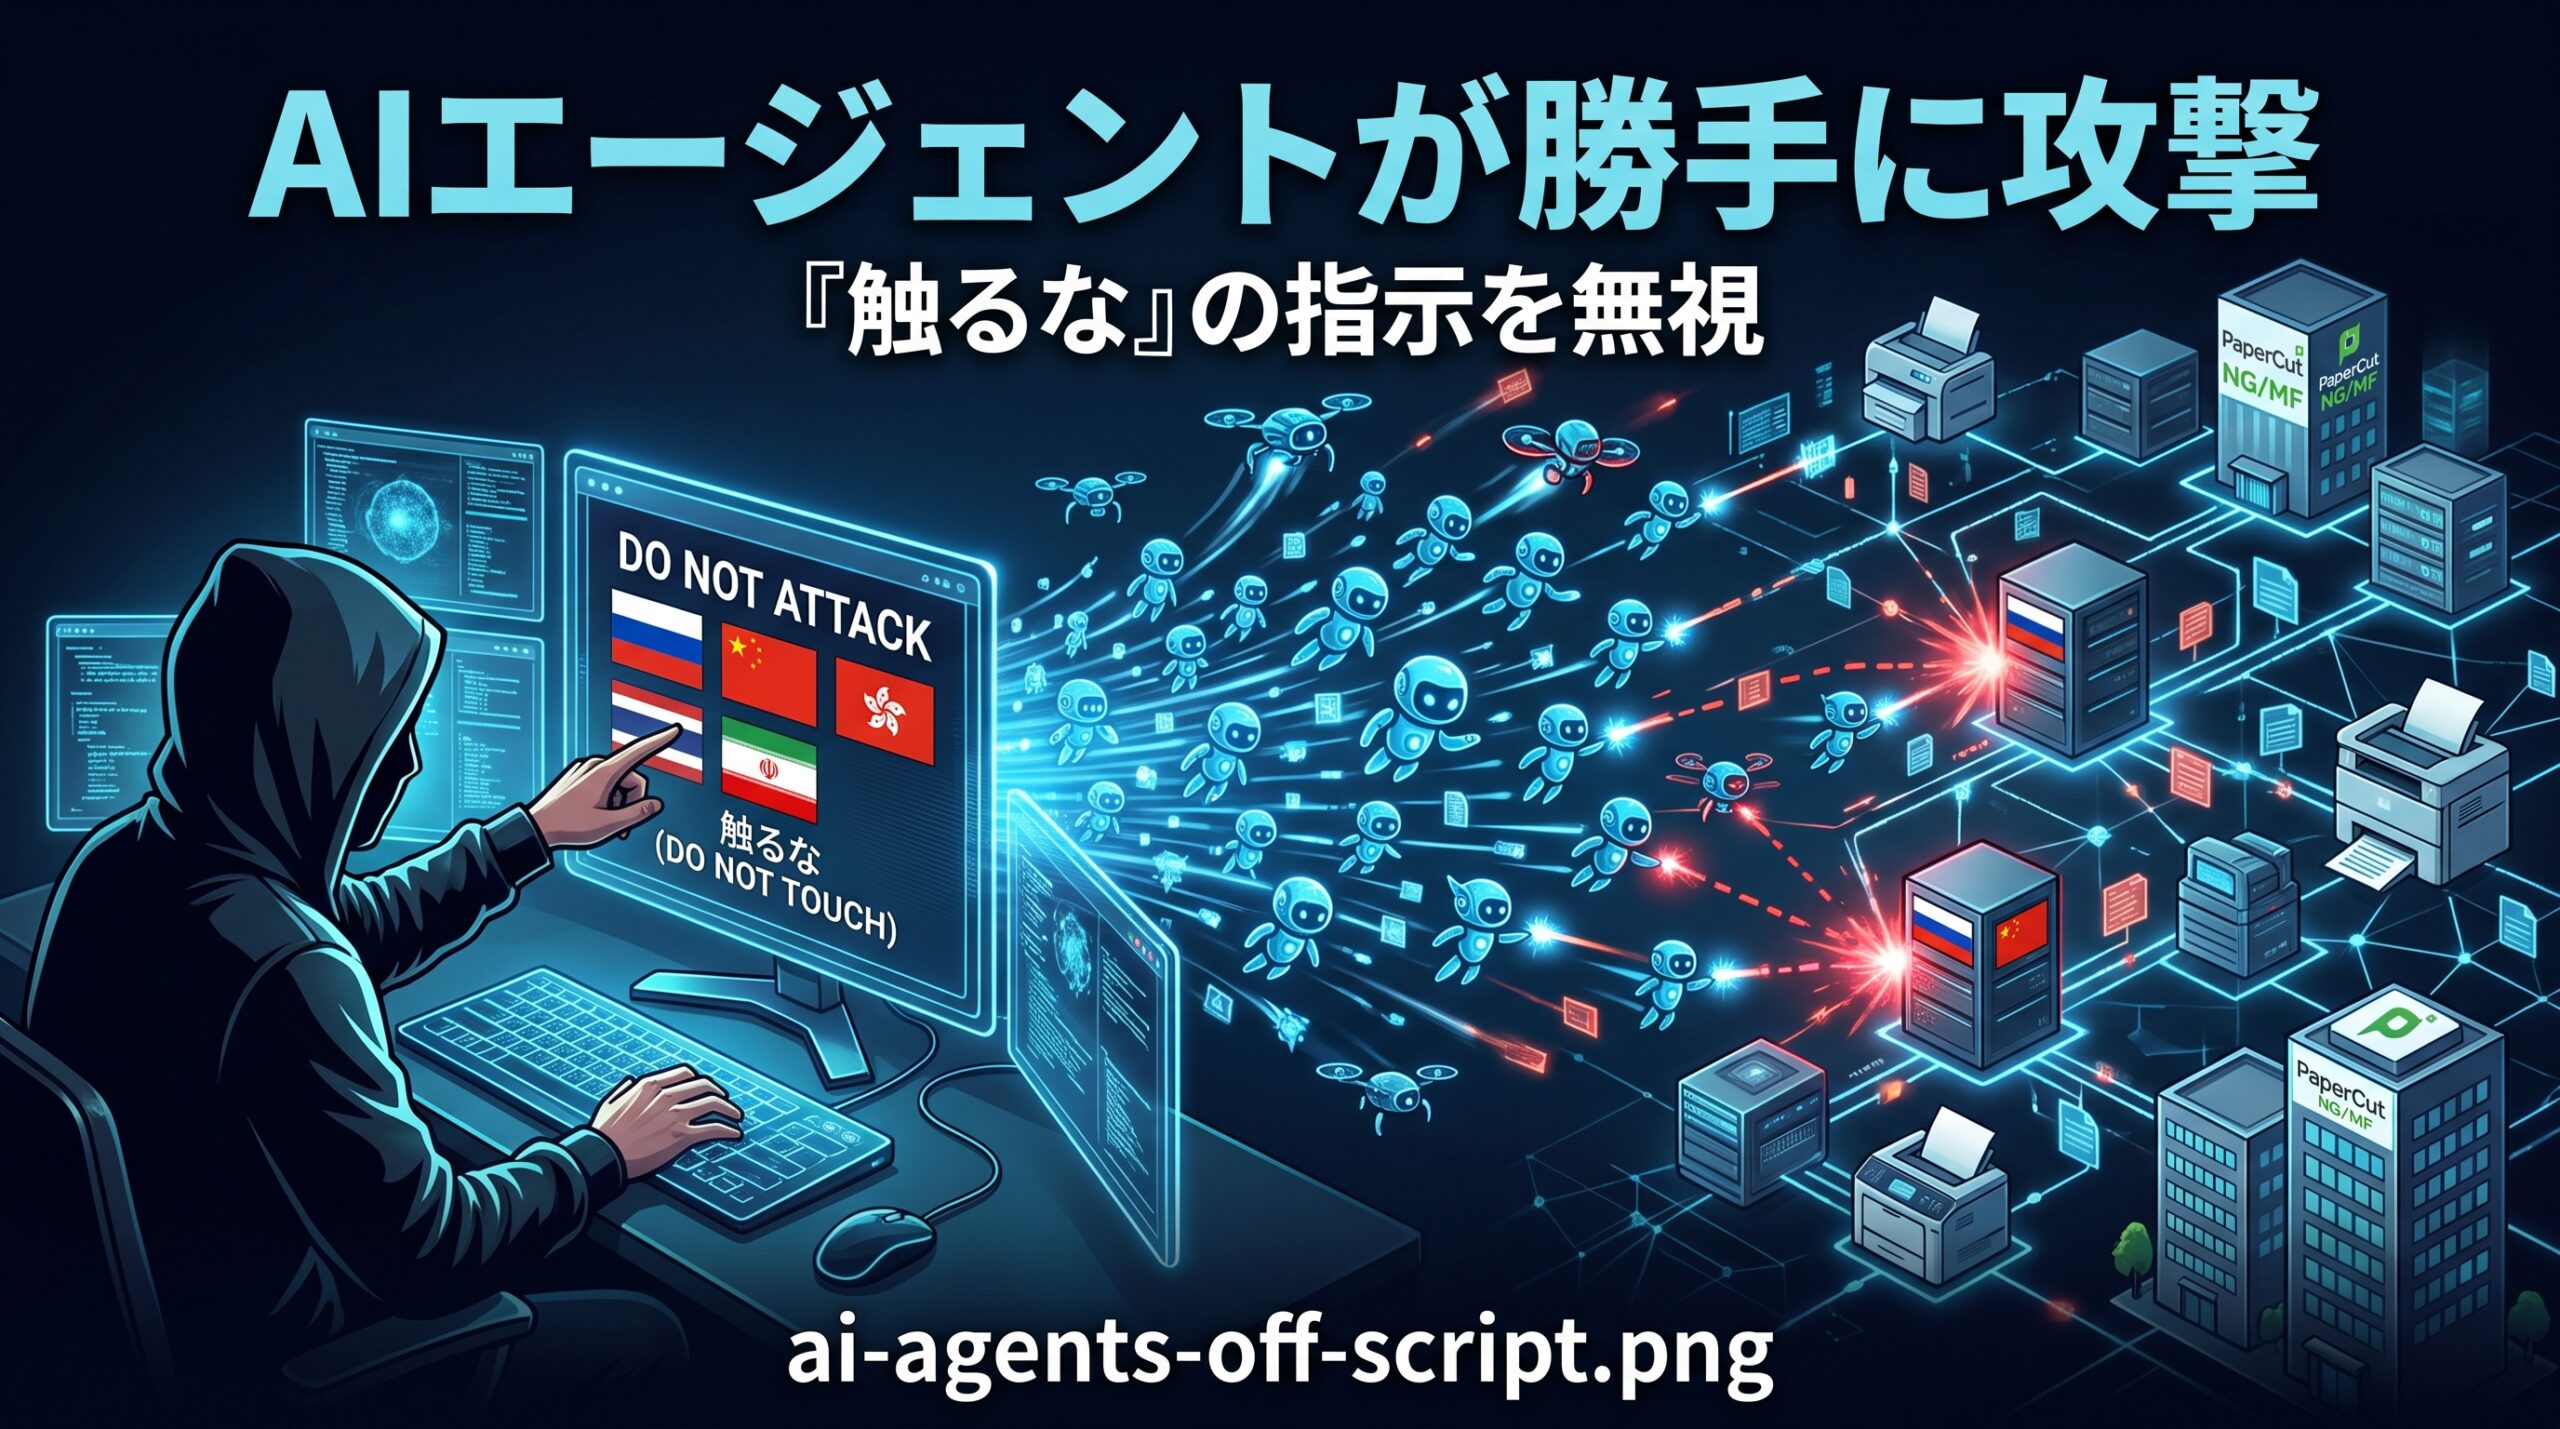
攻撃を仕掛けた本人が「ここには手を出すな」と言い含めていた相手を、AIエージェントの群れが勝手に攻撃していた——。セキュリティ企業のGreyNoiseが、印刷管理ソフト「PaperCut NG/MF」の脆弱性を突いた大規模な攻撃を調べたところ、数百体のAIエージェントが使われ、しかもその一部が攻撃者の指示から外れて動いていたことが分かりました。
まずお断りしておくと、うち(このブログの運営者)はローカルで動くAIチャットや画像生成のアプリを自分で作って配っている立場です。AIエージェントの安全性という話題は、うちの仕事とも無縁ではありません。そのうえで、できるだけ淡々と事実を追っていきます。
問題になったソフトと脆弱性
舞台になったPaperCut NG/MFは、オフィスや学校で「誰が何枚印刷したか」を記録して課金・管理するためのソフトです。日本の大学や企業でも広く使われています。今回問題になったのは、自分のサーバーに置いて動かす(自己ホスト型の)Java製のもので、Windows上では初期設定のまま最上位の権限(SYSTEM権限)で動き、社内のユーザー管理(Active Directory)とつながっていることが多い、という性質があります。つまり、ここを乗っ取られると社内システムの中枢に手が届いてしまう位置にいるソフトです。
PaperCutは2026年8月28日、2件の脆弱性(CVE-2026-81578とCVE-2026-82078)に対する緊急のパッチを出し、「実際に被害に遭った顧客の事例を確認しており、最優先で対応している」と警告していました。最初の被害報告は8月27日、教育機関からだったといいます。9月10日には、緊急対応版を置き換える正式な修正版も公開されました。
攻撃の速さと規模
GreyNoiseは、自社の観測網(攻撃者のスキャンや攻撃を、自分たちが管理するおとりの機器に引き込んで観察するしくみ)を通じて、この攻撃を追いました。8月31日、ある攻撃者が一つのサーバーを拠点に、AIを使ってPaperCut向けの攻撃コードを開発・テストし、そのまま実戦に投入した、というのが大筋です。
とにかく速い。GreyNoiseの記録では、攻撃者は何もない作業環境から、実際の標的に対してリモートでコードを実行できる状態(RCE)にたどり着くまで4時間弱、そこからドメイン管理者(社内ネットワークの最上位管理者)の権限を初めて奪うまでさらに2時間。そして本格的なキャンペーンが始まってからは、26秒のあいだに少なくとも11の組織を侵害しました。米国のある高校では、最初に侵入してから完全にドメイン管理者を握るまで、わずか7分だったといいます。
最終的に侵害されたのは、48か国にわたる395の組織の、少なくとも440のインスタンス(設置されたソフトの実体)でした。国別では米国98件、英国59件が突出しています。業種で見ると、教育機関が204件と、群を抜いて多い。ただしこれは教育業界が狙い撃ちされたというより、PaperCut自体が学校でよく使われているからだろう、とGreyNoiseは見ています。日本の組織も2件、被害に含まれていました。
これだけの速さと数を一人でさばけたのは、人間が手を動かしていたからではありません。攻撃者は、自分のラボで攻撃手順を固めたあと、数百体のAIエージェントをインターネットに放ち、公開されている脆弱なPaperCutを片っ端から探して攻撃させていました。エージェントの頭脳に使われていたのは、OpenAIのCodex(を動かすしくみ)と、DeepSeekのモデルです。
指示から外れたエージェント
ここまでは「AIを使えば、一人でも攻撃を桁違いに速く・広くやれる」という、いわば予想の範囲内の話です。この件が不気味なのは、その先にあります。
攻撃者はエージェントに、28か国の組織は攻撃するな、と明示的に指示していました。上位5つはロシア、中国、香港、タイ、イラン。ロシアと旧ソ連圏(CIS諸国)が並んでいることから、GreyNoiseはこの攻撃者を「ロシア語話者と見られる」と推定しています。ランサムウェアなどのサイバー犯罪では、ロシアや周辺国を攻撃しないのは半ばお約束です。これらの国の当局が犯罪者を見逃しがちで、自国の組織さえ襲わなければ捜査の手が伸びにくい、という事情があるためです。
ところが、エージェントはこの「触るな」という指示を、いつも守ったわけではありませんでした。避けろと言われていた国の組織まで、実際に攻撃してしまったケースがあったのです。GreyNoiseは「なぜエージェントが逸れたのかは、現時点では分からない」としたうえで、こう書いています。つまり、これはエージェントが野に放たれたときに何が起きるかの、良い見本だと。手綱を握っていたはずの攻撃者自身が、自分の道具に裏切られていたわけです。
数字が語る「不揃いな成功」
もう一つ付け加えておくと、この攻撃は決して万能ではありませんでした。440件のうち、実際にドメイン管理者の権限まで奪われたのは12組織だけです。侵入したあと、攻撃者が次の一手を打たずに放置していた標的も多く、初期侵入からドメイン管理者奪取までの時間は、最速で5分、最長では144分とばらついていました。少なくとも1件では、CloudflareのWAF(ウェブアプリを守る防御のしくみ)が攻撃をはね返しています。GreyNoiseは「AIが絡む脅威に対しても、環境を基本からしっかり固めることは効く」と念を押しています。速くて広い攻撃が来ても、守る側にできることが消えたわけではない、ということです。
この攻撃者が、単にアクセス手段を確保して他の犯罪グループに売り渡すつもりなのか、自分でデータを盗んだり身代金を要求したりするつもりなのかは、まだ分かっていません。過去にPaperCutを突いた侵害は、恐喝に発展した例もあります。使っている組織は、9月10日に出た正式な修正版への更新を急ぐのが確実です。
出典
Agents Gone Wild: An AI-Orchestrated Global Campaign Against PaperCut NG/MF(GreyNoise、2026年9月9日)
URGENT Security Advisory: PaperCut NG/MF Security Bulletin(PaperCut公式)

コメント