この記事には広告(Amazon アソシエイトのリンク)を含みます。
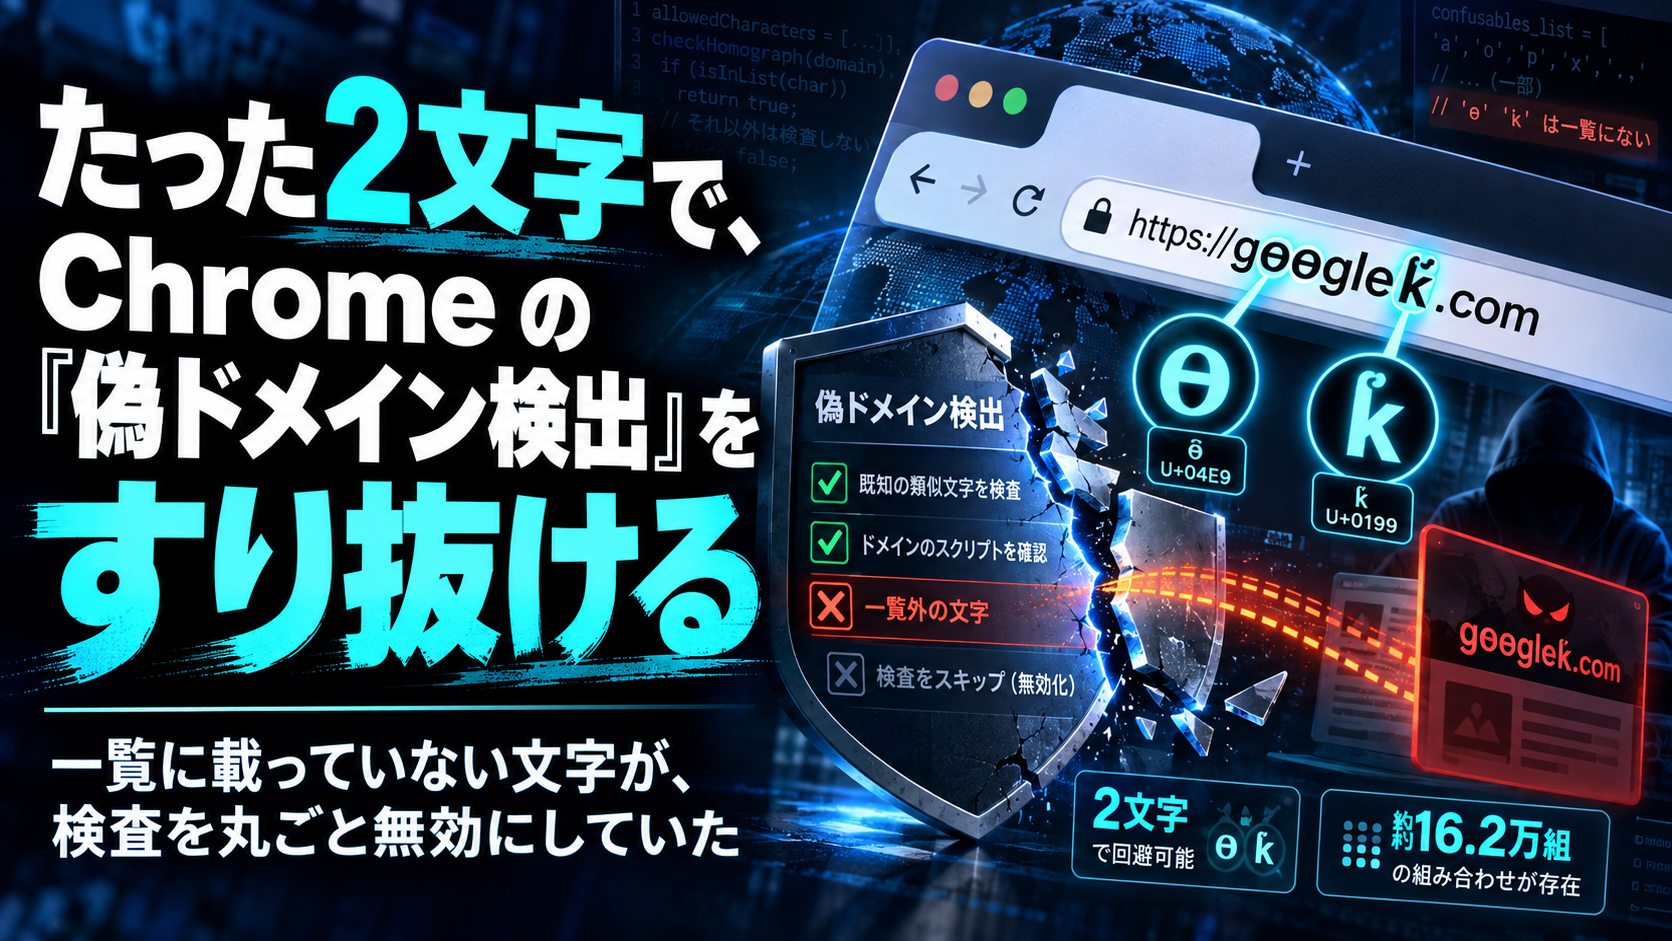
偽サイトの古典的な手口に、見た目が似た別の文字で本物そっくりのドメイン名を作る「ホモグリフ攻撃」があります。たとえばキリル文字の「а」はラテン文字の「a」と見分けがつきません。2017年にキリル文字だけで組んだ apple.com のそっくりさんが示されてから、ブラウザは怪しい国際化ドメイン名をそのまま表示せず、「xn--」で始まる機械向けの表記(Punycode)に戻して見せる対策を重ねてきました。ところが、その検査をすり抜ける文字がまだ残っていました。セキュリティ企業 Have I Been Squatted の Ian Muscat さんと Leanne Briffa さんは、たった2つの文字で Chrome や Edge のもとになっている Chromium の表示検査を通り抜け、本物に見える偽ドメインを20件実際に登録して示しました。研究は10月3日に同社のブログで公開され、The Register が10月10日に報じています。
ブラウザは2段階で「偽物」を見抜く
Chromium がドメイン名を人の読める文字で表示するか、Punycode に戻すかは、2段階の検査で決まります。1段階目は「SafeToDisplayAsUnicode」という関数で、7つの検査を順に行います。文字種の混ざり方、使ってよい文字の一覧、特定の言語の例外、そして「ラテン文字のそっくりさんだけで組まれていないか」の検査などです。最後の検査には、ラテン文字と見分けにくいキリル文字の一覧(2026年9月時点で29文字)が組み込まれていて、ドメイン名の全文字がこの一覧に載っていれば偽物とみなされます。
2段階目は「GetSimilarTopDomain」です。ドメイン名からアクセント記号などの飾りを取り除いて「骨格」にし、よく知られたサイト8,462件(うち836件は特に重要なサイト)の一覧と見比べます。骨格が別のサイトと一致すれば、これも Punycode に戻されます。
一覧にない1文字が、全部を無効にする
1つめの文字は、カザフ語やモンゴル語、タタール語で使われるキリル文字の「ө」です。見た目はラテン文字の「o」や「e」に近いのに、Chromium の「そっくりさん一覧」には載っていません。1段階目の検査は「全文字が一覧に載っているか」で判定するため、一覧にない文字が1つでも混ざると検査そのものが成立しません。研究者はこういう文字を「ブレーカー」と呼んでいます。しかも ө は骨格を作るときに「o に横棒がついた文字」として残るので、аррӏө.com の骨格は apple とは2か所違う文字列になり、2段階目の一覧にも引っかかりません。
2つめは、西アフリカのハウサ語などで使うフック付きのラテン文字「ƙ」です。こちらは「k」のそっくりさんですが、アクセント記号のように取り外せる飾りではなく、1つの独立した文字として定義されています。骨格を作る工程でフックを外せず、「k に記号がついたもの」として残るため、oƙta.com は okta.com と一致しません。ふつうのアクセント付きの「ó」なら飾りが外されて一致し、きちんと弾かれます。1文字の扱いの違いが、結果を分けています。
研究チームはこの2文字で、Apple、OpenAI、Skype、SharePoint、SpaceX、Shell、Xerox、Kaspersky、Okta、Nike、Kickstarter などに似せたドメインを20件登録しました。Chrome 154 では、аррӏө.com が有効な証明書つきで、人の読める文字のまま表示されました。いずれも研究者が保有し、訪れると検査をどうすり抜けたかの解説ページが開くだけで、危険はありません。
3つめの防御も、短い名前には効かない
Chromium には、ページを開く瞬間に働くもうひとつの防御があります。「もしかして本物のサイトですか」と確認する警告で、よく訪れるサイトや有名サイトと1文字違い、あるいは隣り合う2文字の入れ替えで一致する場合に出ます。ただし、2文字以上違うと出ません。キリル文字で全部置き換えた аррӏө.com は、見た目は本物でも機械的には2か所以上違うので、警告の対象外です。さらに、ドメイン名の本体が5文字未満だと近似の検査自体が行われないため、4文字の okta に似せた oƙta.com は1文字違いでも警告が出ません。
メールはもっと緩い、と研究は指摘しています。Gmail は試した20件の送信元ドメインをすべて人の読める文字で表示し、Punycode は別の小さな欄にしか出ませんでした。逆に Outlook Web は20件すべてを Punycode で表示し、café.com のような無害な名前まで同じ扱いでした。前者は偽物を見抜かず、後者は本物と偽物を区別していない、ということになります。攻撃者が自分で登録したドメインなので、送信ドメイン認証(SPF・DKIM・DMARC)はすべて正常に通ります。
.com 全体で、そっくりさん候補は16万組
問題の広がりを測るため、研究チームは .com ドメインの全一覧も調べました。登録数は約1億6,700万件で、そのうち非 ASCII 文字を含む国際化ドメイン名は約73万3,000件。それぞれの非 ASCII 文字を似た ASCII 文字に置き換えて照合すると、既存の ASCII ドメインと見た目が重なる組み合わせが約16万2,000組ありました。ただしこれは「そっくりさんになりうる」数であって、偽サイトの数ではありません。企業が防御のために登録したものや、言語別のサイト、まったく別の事業者のものも含まれます。
対策としてチームが挙げるのは、守りたいドメインについて ө や ƙ を使った綴りを自分で先に登録しておくこと、4文字以下の短いブランド名はとくに注意すること、「xn--」で始まるドメインからのメールに印をつけること、そして偽ドメインではそもそも使えないパスキーのような認証を使うことです。ブラウザ側の対策は続いていて、Chrome 148 ではブレーカーだった別の2文字が弾かれるようになり、9月にはキリル文字の「м」が一覧に加わりました。一覧に文字を足すたびに穴はひとつ塞がりますが、世界の文字は多く、一覧方式である限り「載っていない1文字」は残ります。研究が示したのは、その構造的な弱さです。
関連する商品
この記事に関連する本や商品は、Amazon で探せます。
上のリンクから購入されると、このブログに紹介料が入ることがあります。
出典
- Muscat, I., Briffa, L. “Turning IDN edge cases into typosquats.” Have I Been Squatted(2026年10月3日)https://haveibeensquatted.com/blog/turning-idn-edge-cases-into-typosquats
- The Register “Two characters open up a world of typosquatting opportunities in Chromium browsers”(2026年10月10日、Connor Jones)https://www.theregister.com/security/2026/10/10/two-characters-open-up-a-world-of-typosquatting-opportunities-in-chromium-browsers/5302383
コメント